EN CORTO
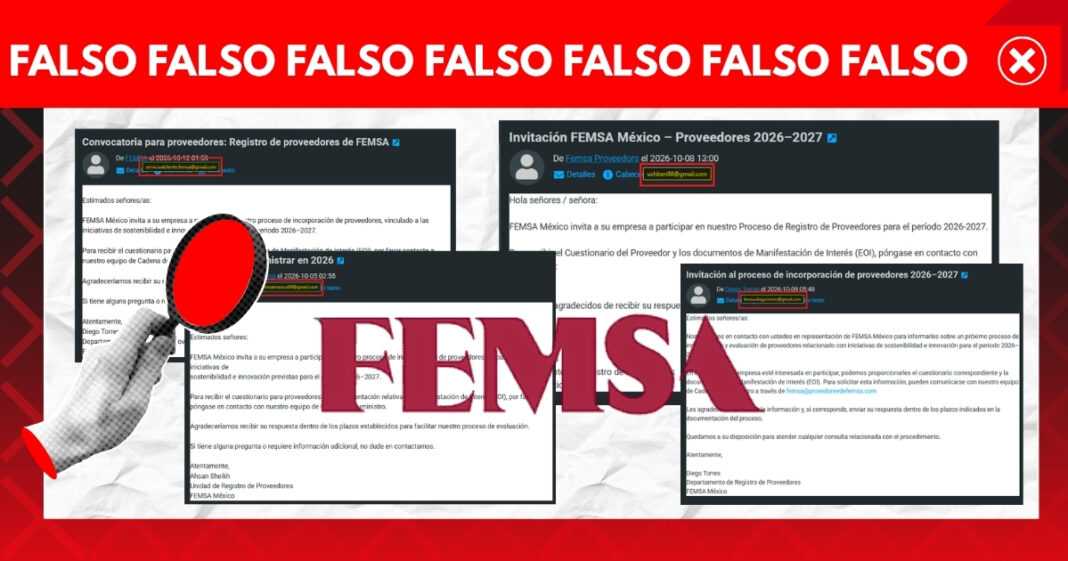
- Circulan al menos seis correos que dicen venir de FEMSA México e invitan a empresas a un supuesto proceso de registro de proveedores 2026–2027.
- Salen de cuentas de Gmail y de un dominio sin relación con la compañía. Las direcciones de contacto que ofrecen tampoco son de FEMSA.
- Es phishing: buscan que la víctima responda para después pedirle datos, documentos o dinero.
Por Liliana Elósegui
Si tu empresa recibió un correo firmado a nombre de FEMSA para participar en un supuesto «proceso de incorporación de proveedores 2026–2027», ten cuidado: se trata de una campaña de suplantación de identidad (phishing) diseñada para captar víctimas y vulnerar datos corporativos.
Verificado constató que al menos seis correos circulantes enviados entre el 5 y el 12 de octubre provienen de cuentas gratuitas de Gmail y dominios apócrifos sin relación con el grupo empresarial regiomontano. FEMSA no ha emitido esta convocatoria ni utiliza correos personales para sus procesos institucionales de cadena de suministro.
En los mensajes se invita a una empresa a participar en el “proceso de incorporación de proveedores” de FEMSA México, supuestamente vinculado a iniciativas de sostenibilidad e innovación para 2026–2027. Para recibir un cuestionario y unos documentos de “Manifestación de Interés” (EOI), piden contactar a un supuesto equipo de Cadena de Suministro.
No se trata de una convocatoria real. Los mensajes no provienen de la empresa y reúnen varias señales de suplantación de identidad, una técnica de phishing en la que los delincuentes se hacen pasar por una marca conocida para ganarse la confianza de la víctima.
Qué dicen los correos
Los asuntos cambian, pero el texto es casi idéntico. Todos tienen un saludo genérico (“Estimados señores/as”), la misma invitación, el mismo periodo y la petición de responder “dentro de los plazos establecidos”. Ninguno menciona a qué empresa se dirige ni qué producto o servicio se busca.
Tampoco incluyen un teléfono, una fecha límite o un enlace a un sitio oficial. Uno de los asuntos mezcla español e inglés: “Invitación para su Empresa [FEMSA México – Invitation for Your Company]”.
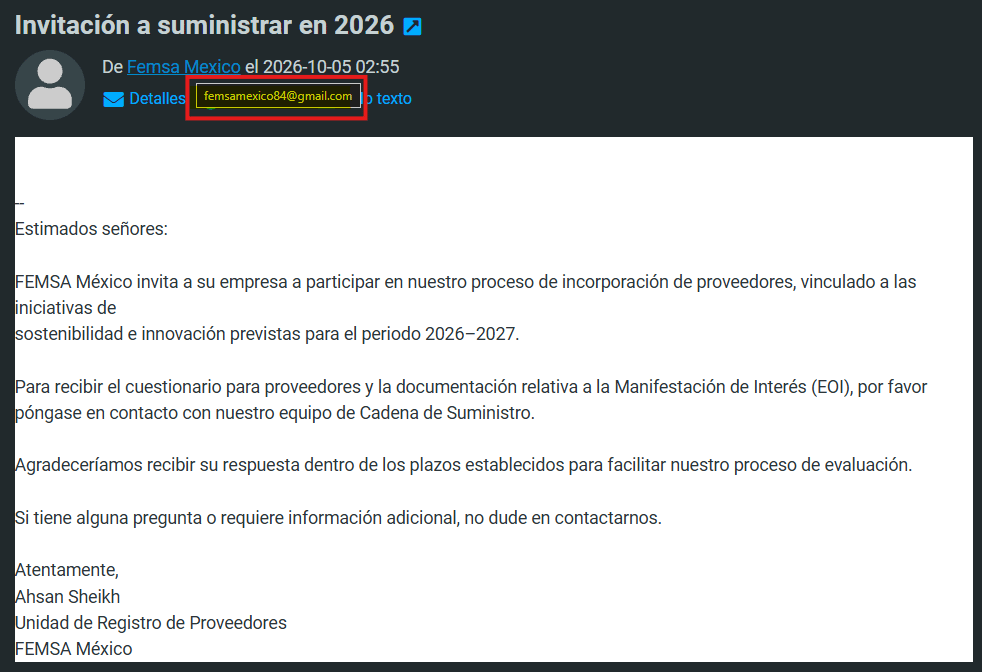
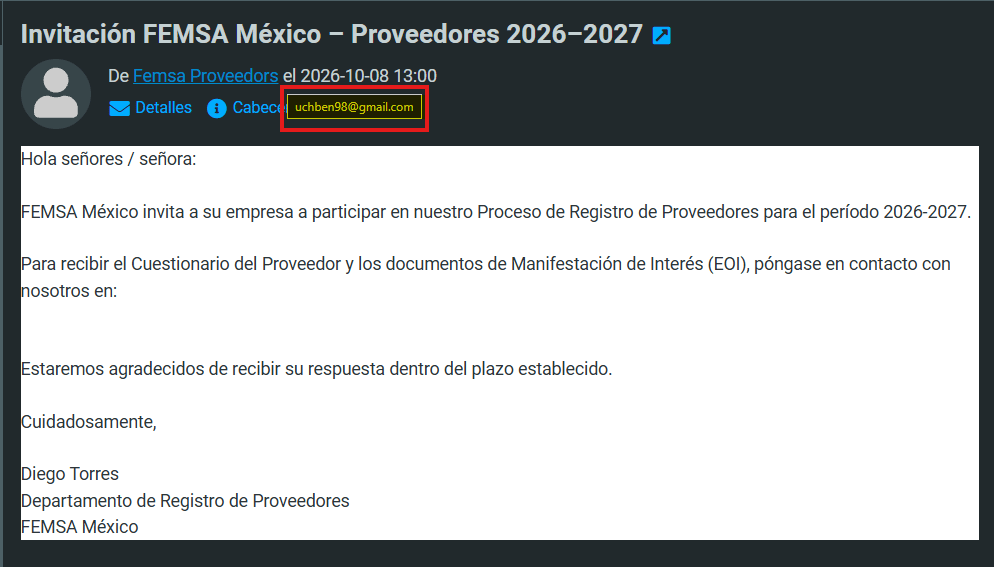
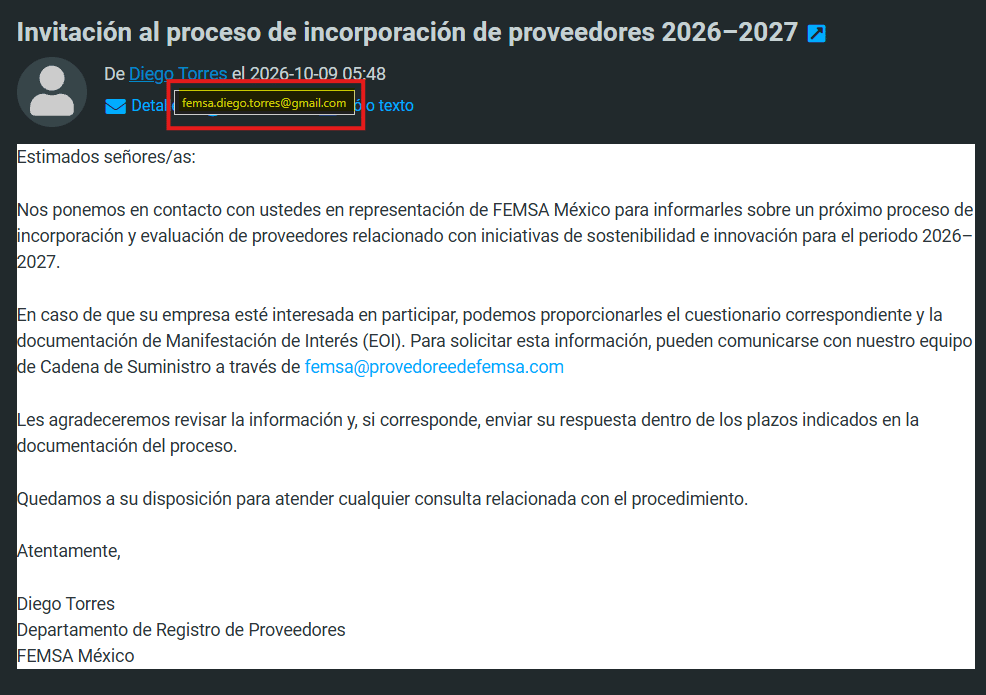
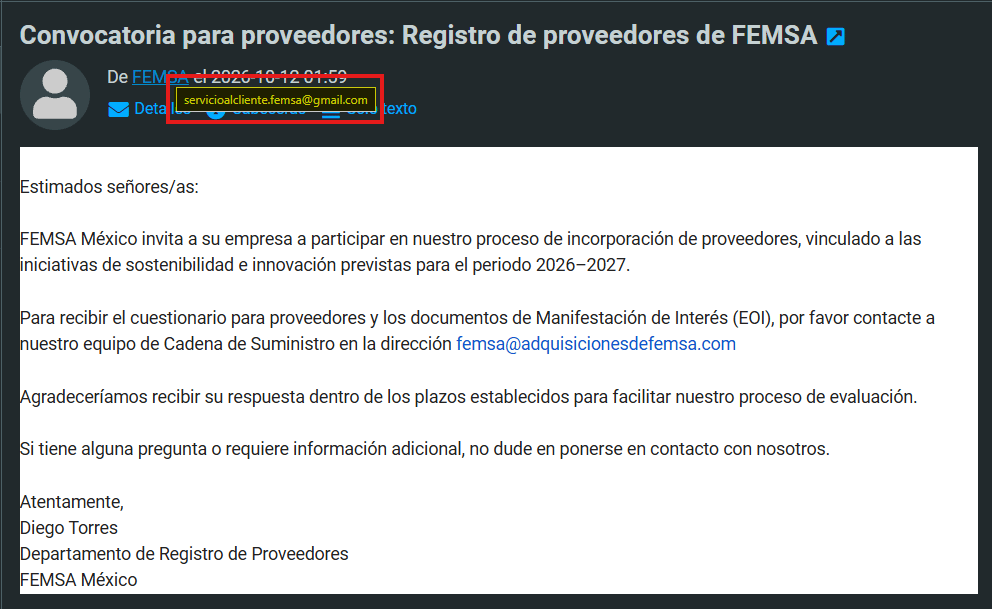
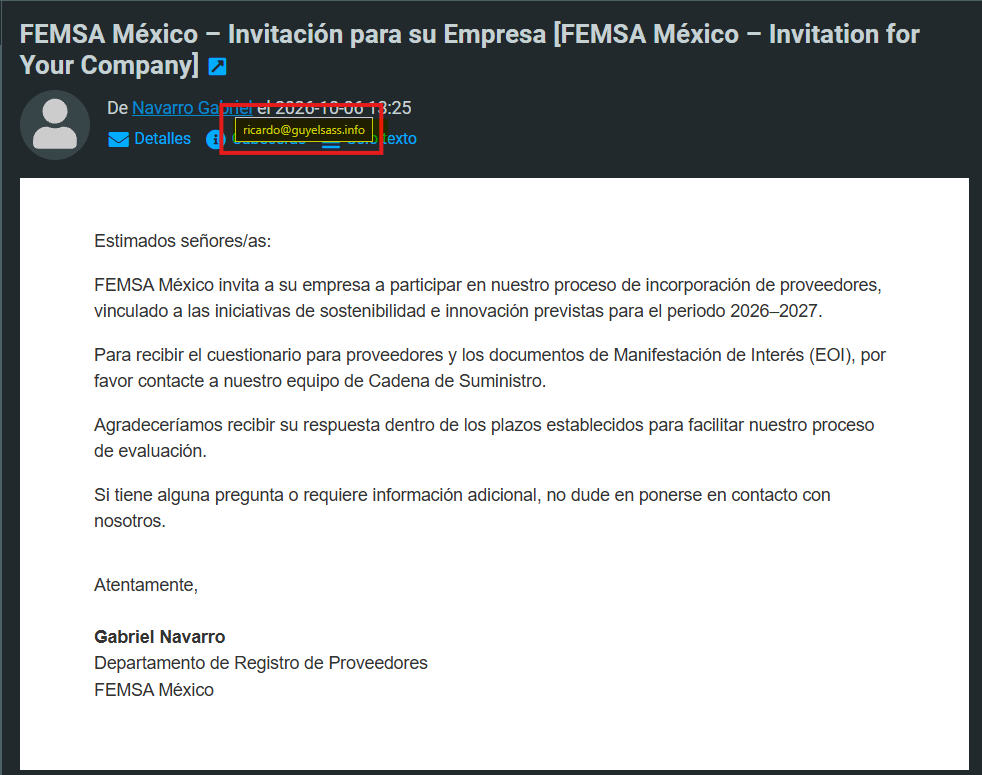
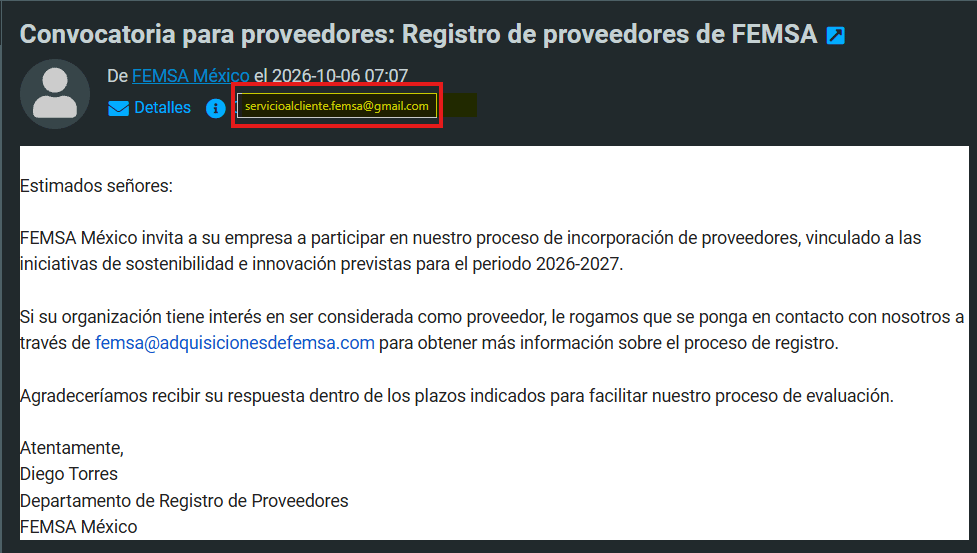
Las capturas permiten identificar tres irregularidades.
1. Remitentes ajenos a FEMSA. Los seis mensajes salen de cinco direcciones. Cuatro son de Gmail (femsamexico84, uchben98, femsa.diego.torres y servicioalcliente.femsa, esta última usada en dos correos) y una es de un dominio .info (guyelsass.info). Cualquier persona puede abrir una cuenta de Gmail y agregarle la palabra “femsa”. La compañía registra www.femsa.com como su sitio web ante la Bolsa Mexicana de Valores, y en sus comunicados públicos los contactos usan el dominio femsa.com.mx.
2. Identidades que no cuadran. Un supuesto “Diego Torres”, del “Departamento de Registro de Proveedores”, firma cuatro correos enviados desde tres cuentas distintas. El nombre visible del remitente también cambia: “Femsa Proveedores”, “Diego Torres”, “FEMSA” y “FEMSA México”. Otro correo está firmado por “Ahsan Sheikh”, de una “Unidad de Registro de Proveedores”. El último lo firma “Gabriel Navarro”, aunque el remitente aparece como “Navarro Gabriel” y su dirección empieza con “ricardo@”.
3. Direcciones “casi” oficiales. Tres correos piden escribir a [email protected] (dos de ellos) o a [email protected] (con un error de ortografía). Ninguno es dominio de FEMSA: solo incluyen el nombre de la empresa dentro de otra dirección. Los otros tres correos no ofrecen ningún contacto. Uno termina en “póngase en contacto con nosotros en:” y no agrega nada.
Cómo funciona el engaño
Los correos son solo el primer paso, así que con ellos no es posible saber qué piden después. Con base en casos similares, el esquema funciona así:
- Elegir una marca conocida. FEMSA nació en Monterrey y opera OXXO y Coca-Cola FEMSA. Su red de proveedores superaba los 53 mil al cierre de 2017, así que es creíble que cualquier negocio reciba una invitación así.
- Enviar un mensaje inofensivo y masivo. Sin enlaces, archivos ni amenazas, el correo pasa con más facilidad los filtros de spam y no alarma al lector. Es lo contrario de otros fraudes documentados, como el supuesto aviso de almacenamiento de Google Drive lleno que lleva a una página falsa para robar datos; o el de falsa citación policial cuyo archivo, según el Instituto Nacional de Ciberseguridad de España, instala un troyano.
- Conseguir una respuesta. Al contestar, la víctima confirma que la cuenta está activa y la conversación pasa a un canal privado, donde el estafador controla lo que se dice.
- Enviar el “cuestionario” y el formato EOI. En esta etapa, casos parecidos apuntan a la solicitud de información confidencial e incluso de pagos. También podrían llegar archivos con código malicioso.
Estos no son casos aislados, Pemex alertó sobre convocatorias falsas que la paraestatal no emitió y aclaró que solo se comunica desde cuentas institucionales. La Profeco advirtió sobre correos apócrifos enviados a proveedores con amenazas de multas o clausuras. Y Kaspersky detectó un aumento de fraudes por correo en los que la dirección de origen no corresponde con el remitente que se muestra.
Qué hacer
- Revisa lo que aparece después de la “@”. Hay que fijarse en esa parte de la dirección. Una empresa de este tamaño no escribe desde Gmail.
- No respondas, no abras archivos y no pagues nada.
- Verifica por tu cuenta. Busca los datos de contacto en el sitio oficial de la empresa, no en el correo.
- Desconfía de invitaciones genéricas que no mencionan a tu empresa ni piden algo específico.
- Si ya respondiste o compartiste datos, se recomienda desconectar el dispositivo, pasar el antivirus, reunir las pruebas y denunciar. Si hubo pagos, avisa también a tu banco.
Si recibes desinformación o contenido que consideres falso, puedes enviarlo a nuestra línea en WhatsApp: +52 1 81 3281 9184.
También puedes seguir a Verificado en Twitter e Instagram, unirte a nuestro canal de WhatsApp haciendo clic en este link, o suscribirte a Fact NewsLetter, nuestro boletín semanal.